2026年10月20日、いつも利用しているウェブサイトが突然「メンテナンス中」となり、サービスを利用できなくなったことを覚えていますか?
原因は、世界中のウェブサイトで使われているプログラミング言語「PHP」に、「PHP2shell」と呼ばれる重大なセキュリティ上の欠陥(脆弱性)が見つかったことでした。
「具体的に何が起きていたの?」「今後に向けて対策できることは?」と振り返りたい方に向けて、本記事では問題の経緯と、これから企業が直面する脅威、そして次のインシデントに備えるための運用体制について解説します。
そもそもPHPとは
PHPとは、ウェブサイトの裏側で多様な処理を行うためのプログラミング言語の1つです。ECサイトで商品を検索したときや、Webページを開いた際の処理をサーバー側で実行しているのがPHPです。世界のウェブサイトの約7割でPHPが使われており、ウェブページの基盤として不可欠な存在です。
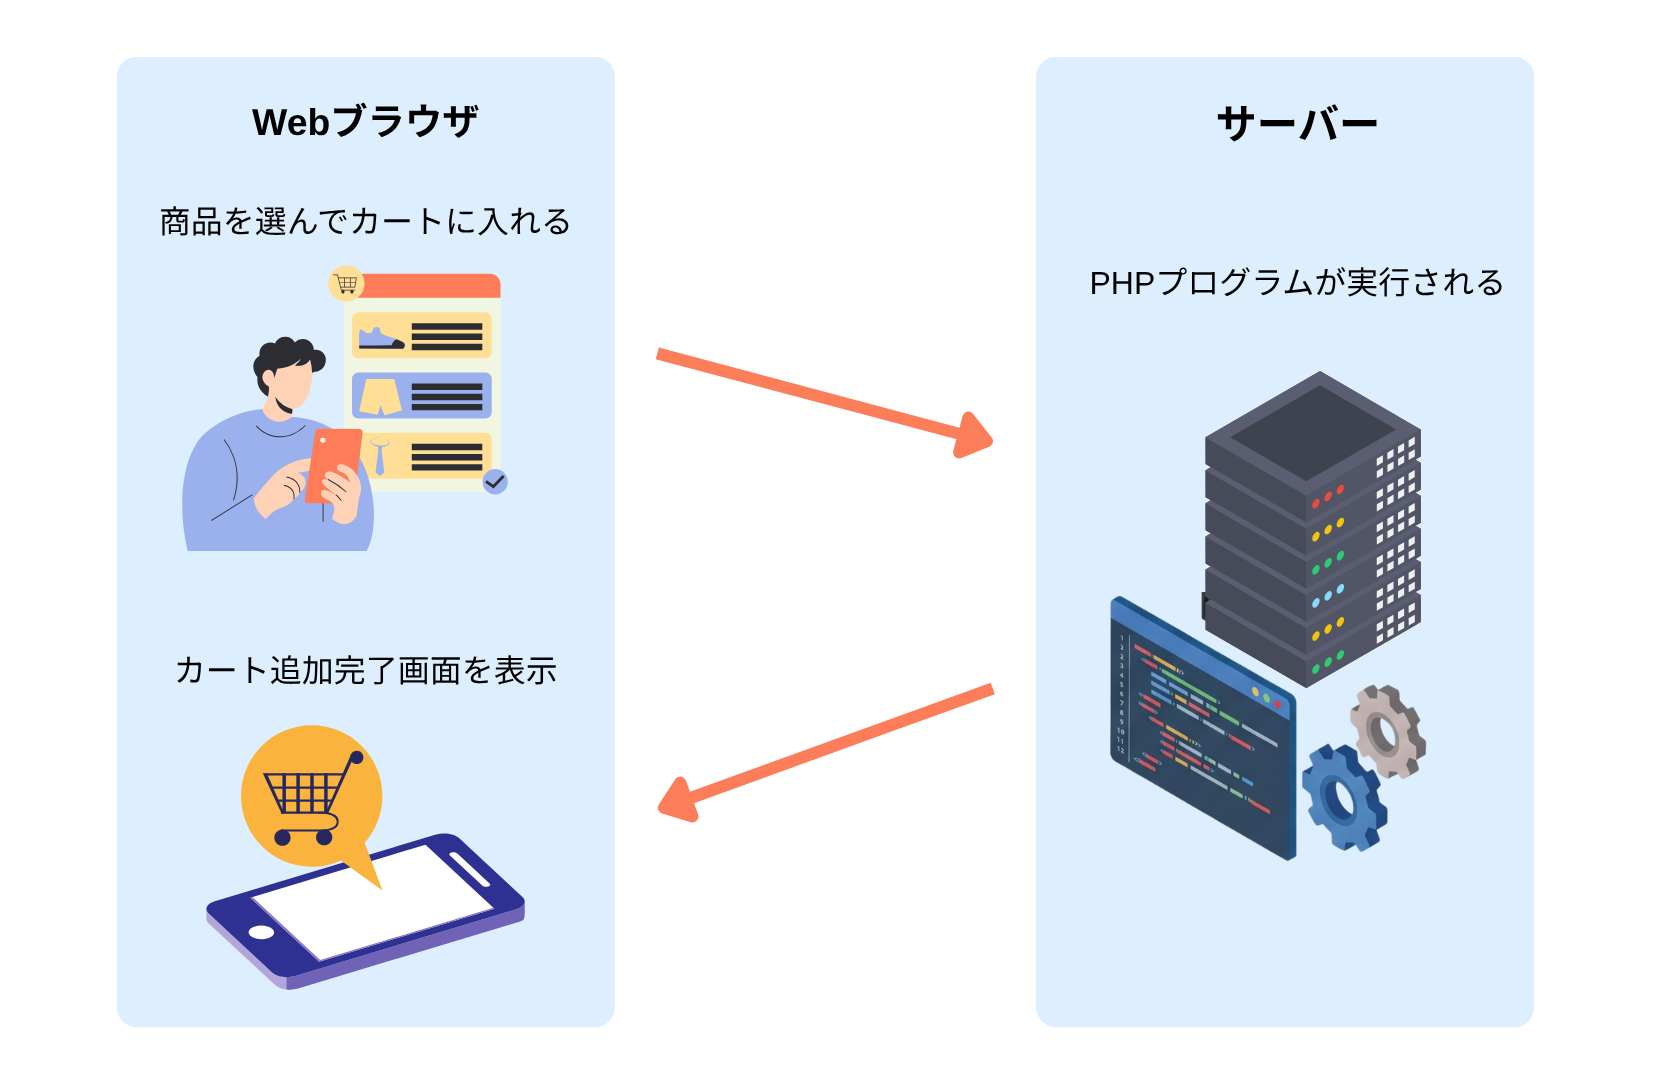
インターネット上の大半のサービスがこの脆弱性の影響を受ける可能性があったため、IT業界に留まらず、ウェブサイトや業務ツールを用いるあらゆる企業・団体を巻き込む事態となりました。
インターン生である筆者も、大学の学習管理システムが使えなくなる、コンサートの電子チケットが発券できなくなるなど、日常生活の中で影響を実感しました。
問題の経緯
今回の脆弱性は、「正規の認証(ログイン)を経ずに、外部から任意のコマンドを実行できてしまう」という非常に深刻なものでした。これが悪用されれば、顧客データの窃取、サイトの改ざん、最悪の場合はサーバーの完全な乗っ取りにつながる恐れがあります。
問題の経緯は下記の通りです。
10月20日、PHPの開発チームから重大な脆弱性を修正するプログラム(修正パッチ)のリリースが予告されました。しかし修正パッチの公開前に、脆弱性に関する一部の情報が外部へ漏洩してしまいました。悪意のある第三者がパッチ適用前に攻撃の準備を行えるようになり、警戒が強まりました。
日本国内でも、国家サイバー統括室やIPA(情報処理推進機構)が注意喚起を実施。各社は修正パッチの公表に備えて、自社システムにPHPが使われているかを確認し、一部の企業では侵入のリスクを防ぐために「サービスの一時停止」を決断しました。
10月21日23時頃(日本時間)、修正パッチが公表されました。これにより、欠陥の具体的な場所が攻撃者にも知れ渡ります。各社でパッチの適用が急務となりました。
「修正パッチが出ればすぐ解決」ではない
修正パッチが公表されても、すぐにシステムの安全が確保される訳ではありません。
現場では、各システムへの修正パッチの適用作業を行う必要があります。修正パッチを適用することでシステムに不具合が生じないよう、テスト環境で入念な動作検証を行ったうえで、本番環境への反映を進めます。また、適用前に攻撃を受けた兆候がないかを確認する必要があります。
なお、脆弱性の修正パッチが提供されるのは、原則としてセキュリティサポート期限内のバージョンのみです。サポートが終了している古いPHPを利用している場合、修正パッチ自体が提供されません。
この場合、まずはPHPを最新バージョンへアップデートする改修が必要になります。しかし、プログラミング言語のアップデートには古いルールの廃止や仕様変更が伴うため、システムが正常に動作しなくなるリスクがあります。結果として、一部のコードを書き直してテストを行い、反映するという大掛かりな作業が発生します。
さらに、いざコードを直そうにも「システムを構築した会社と連絡が取れない」「仕様書が残っていない」といったトラブルも有り得ます。エンジニアの不足も相まって、全ての企業がすぐに修正を完了できる訳ではないのが実情です。
AIによる攻撃の加速化で高まるリスク
今回の脆弱性の発見には、最新のAI技術が大きく貢献したと報じられています。しかしこれは裏を返せば、攻撃する側も強力なAIを駆使して欠陥を洗い出し、即座に悪用できる時代になったということです。
脆弱性の情報公開から、実際のサイバー攻撃に至るまでのスピードはかつてないほど短縮されており、企業はこれまで以上に対応の速さが求められています。
AI時代の攻撃に対抗する「統合監視」と「自動化」
今後も突発的に発生するセキュリティ上の脅威に対し、企業はどのように備えれば良いのでしょうか。
攻撃の痕跡や、影響範囲を手作業で調べて回る時間的余裕がない中、初動のスピードを高める解決策の1つが、「統合監視」と「自動化」です。
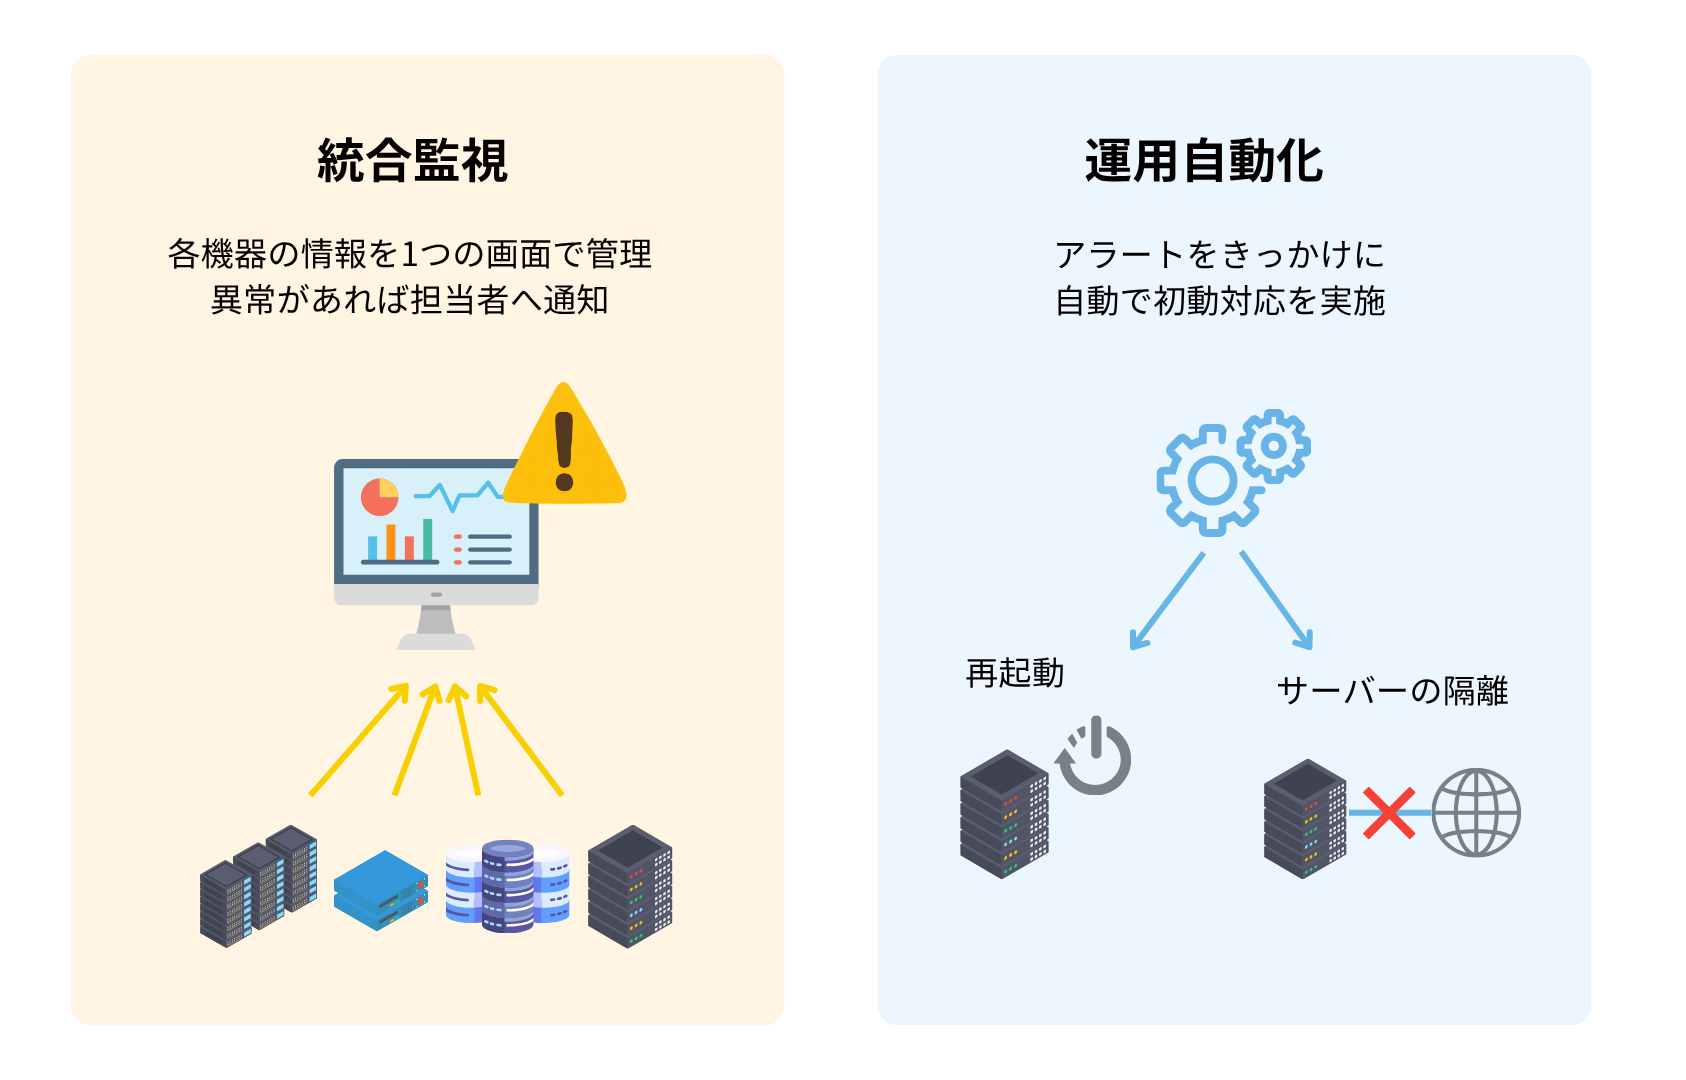
統合監視とは、サーバーが動いているかを確認する死活監視だけでなく、OSやミドルウェアのバージョン情報、ログの異常などを、1つの画面で一元管理する仕組みです。
システムの構成情報が監視ツールに統合されていれば、脆弱性の情報が出た際にすぐに「古いバージョンのPHPが動いているサーバー」をボタン1つで抽出できます。
もし外部からの攻撃を受けても、不審なコマンドの実行や、通常と異なるログの出力を監視ツールが検知することで、運用担当者にいち早くアラートを通知します。
さらに、IT運用の自動化の仕組みを連携させていれば、アラートを契機として「対象サーバーのネットワークを自動で遮断する」「サーバーの再起動を実行する」などの一次対応を、人の手を介さずに実行することができます。
このように、システムの統合監視と運用自動化の仕組みを取り入れることで、修正箇所の特定を早め、攻撃による被害を自律的に防ぐことができます。運用担当者は、修正プログラムの適用や影響範囲の特定といった、本質的な作業に専念できます。
次の混乱を防ぐ「パトロールクラリス」と「ロボシュタイン」
担当者が疲弊する属人的な運用から脱却し、事前の仕組みづくりをサポートするのが、
日本の運用現場に合わせて設計された2つのソリューションです。
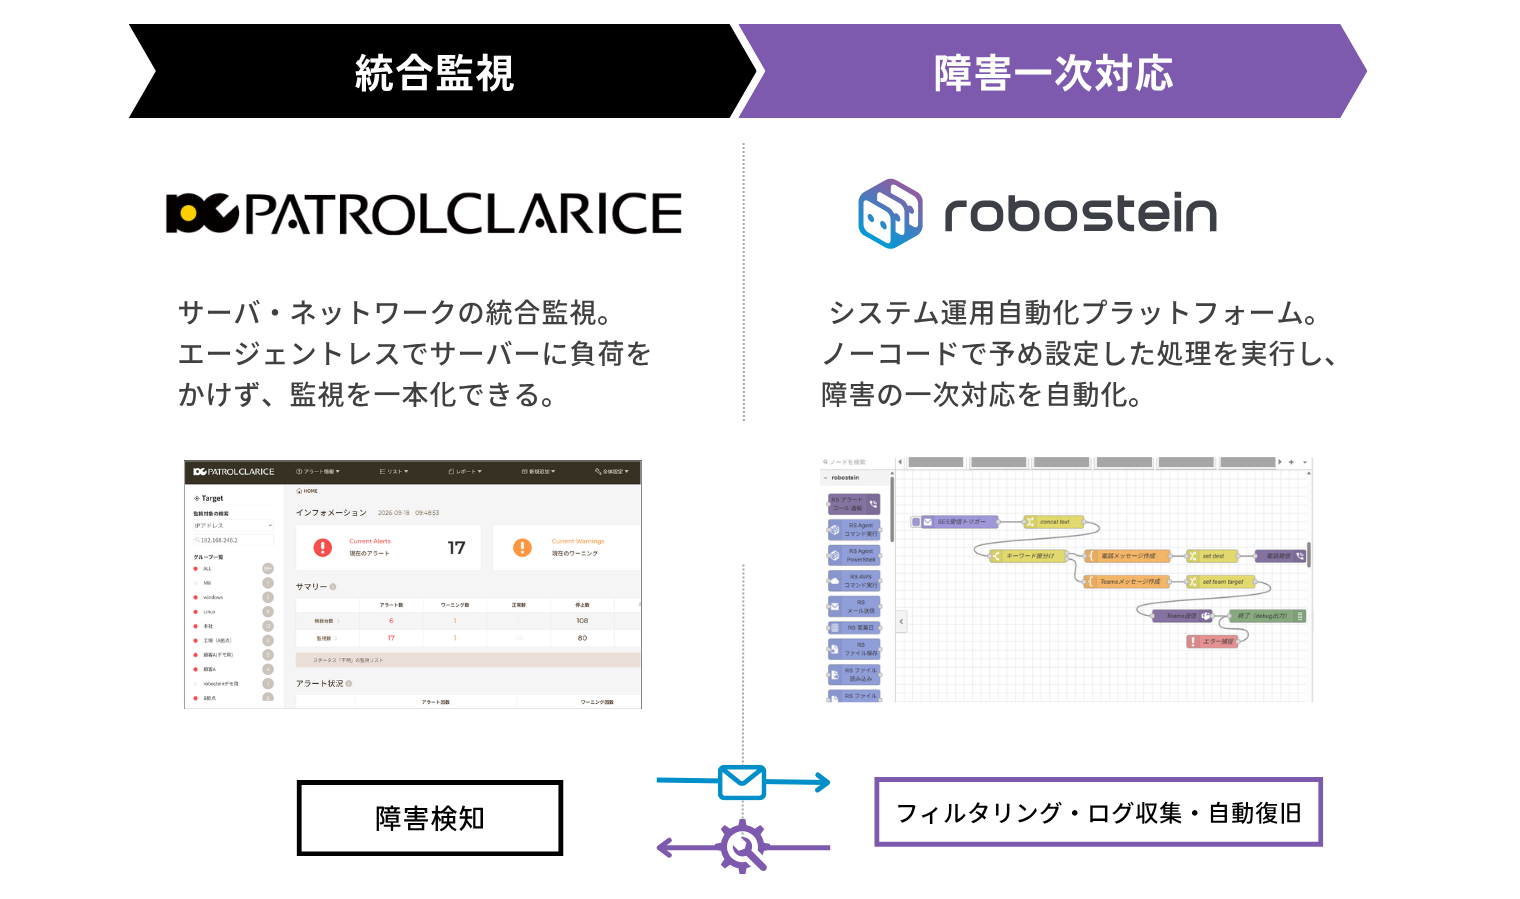
統合監視ツール「パトロールクラリス(PATROLCLARICE)」は、エージェントレスでサーバーへの負荷をかけずに、ログやリソース、構成情報まで一元的に監視します。1つの管理画面にあらゆる機器の情報を集約してくれるため、人手で監視する負担を削減できます。システム異常の早期発見にもつながります。
さらに、IT運用自動化プラットフォーム「ロボシュタイン(robostein)」を組み合わせることで、監視ツールが検知した異常に対して、「アラートの仕分け・集約」「サーバー再起動などの一次対応」「担当者への電話エスカレーション」といったアクションを自動化できます。
プログラミング不要のノーコードツールであり、AIが自動化の流れを構築する機能も備わっています。
いずれも、25年以上にわたるインフラ運用・開発の知見から、日本の運用現場に合わせて設計された信頼性の高いツールです。加えて、下記3つの共通する強みがあります。
・直感的に操作できる優れたUI
・純国産のため、日本語でのマニュアルやサポート対応が充実
・無駄がなく、わかりやすい料金体系
システムの安全性と運用担当者の働き方を守るために、まずは自社の監視・運用体制の見直しから始めてみませんか。
製品の詳細や具体的な活用事例については、ぜひ公式HPやサービス資料をご覧ください。
【パトロールクラリス】
【ロボシュタイン】
【参考情報】
IPA 独立行政法人 情報処理推進機構「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell) 」
https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
イノベーションズアイ「警鐘:世界で起こっているPHP問題は『終わりの始まり』」https://www.innovations-i.com/column/it-inside-story/14.html
ギズモード・ジャパン「結局“PHP騒動”って、何があったの? そもそもPHPとは、何がヤバいのか、どうなったのか解説 」
https://www.gizmodo.jp/article/php-vulnerability-incident-explained
株式会社ピボーテ「【緊急】PHPの脆弱性をわかりやすく図解解説」
https://pivo-te.co.jp/article/1315